
123 읽음
가짜 GIWA 체인 사칭, 이더리움 27억 원 탈취 사고
 위키트리
 0
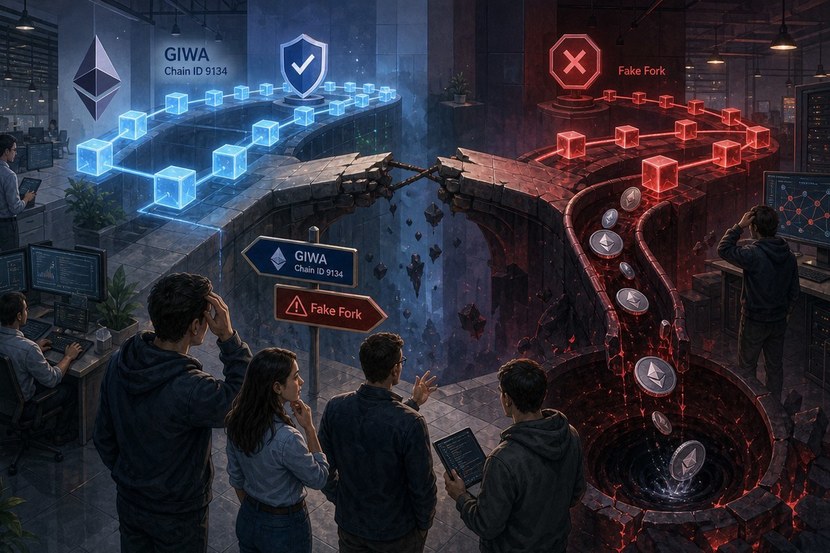
업비트 운영사 두나무(Dunamu)가 준비 중인 이더리움 레이어2 네트워크 GIWA를 사칭한 가짜 체인이 등장해 약 200만 달러(약 27억 원, 1달러 1,356원 기준) 상당의 이더리움(ETH)을 탈취했다. 멀티체인 분산거래소(DEX) DYORSWAP가 가짜 GIWA 체인을 실제 메인넷으로 오인해 자사 브리지에 연결하면서 사고가 벌어졌다.
코인텔레그래프에 따르면 사기범들은 가짜 브리지를 통해 1,335개 주소로부터 약 767.65 ETH를 받은 뒤 766.25 ETH를 빼돌렸다. 두나무 측 GIWA는 “현재 메인넷을 운영하고 있지 않다”며 온라인에 떠돈 메인넷 접속 정보가 모두 허위라고 뒤늦게 밝혔다.
사기범들이 만든 가짜 네트워크는 실제 GIWA 메인넷 출범 시 쓰일 것으로 알려진 체인ID 9134를 그대로 사용했다. 크립토슬레이트에 따르면 여기에 RPC 엔드포인트와 크로스체인 브리지까지 갖춰 겉으로는 완전히 정상적인 블록체인처럼 보이도록 꾸며졌다.
GIWA는 자사 엑스(X) 계정을 통해 프로덕션 RPC가 유출됐다는 주장이 사실이 아니라고 밝혔다. 공식 문서에 등록된 것은 세폴리아(Sepolia) 테스트넷뿐이며 해당 체인ID는 91342로, 사기범이 쓴 9134와는 다르다는 설명이다. 실제 프로덕션 네트워크는 아직 개발 중인 상태였다.
DYORSWAP는 사고 이후 공식 성명에서 “가짜 네트워크가 정확한 GIWA 체인ID(9134)를 사용해 초기 검증 과정에서 정상적인 것처럼 보였다”고 인정했다. 이어 “관련 커뮤니티에서 사건과 연관됐을 것으로 보이는 특정 의심 메시지와 인물들을 확인했다”고 덧붙였다.
GIWA는 옵티미즘의 OP 스택을 기반으로 두나무가 개발 중인 이더리움 레이어2 네트워크다. 두나무는 지난해 9월 세폴리아 테스트넷을 먼저 가동했다. 올해 4월에는 두나무, 하나금융, 포스코인터내셔널이 실제 무역 거래를 활용해 GIWA 체인 기반 국경 간 송금 시스템을 시험하기로 합의했다고 밝힌 바 있다.
5월에는 두나무와 옵티미즘 재단이 GIWA를 최초의 셀프매니지드 OP 엔터프라이즈 체인으로 추진한다고 발표했다. 업비트가 운영권을 유지하면서 옵티미즘이 백업 인프라와 지원을 제공하는 구조다. 아직 정식 메인넷이 나오지 않은 시점에 시장의 기대감을 노린 사칭 공격이 벌어진 셈이다.
크립토슬레이트는 사기범들이 연관 지갑을 체인지히어로를 통해 지난 9월26일(현지시각) 자금을 조달했다고 전했다. 약 11시간 후 사기 조직을 통제하던 세이프 지갑과 가짜 브리지가 가동됐다. 크립토슬레이트 집계로는 이후 13시간 동안 약 1,333개 지갑이 총 767 ETH를 예치한 것으로 알려졌는데, 이는 앞서 코인텔레그래프가 전한 1,335개 주소·767.65 ETH 집계와 집계 시점·기준에 따라 소폭 차이가 있는 수치다.
프로토스는 가짜 브리지가 토요일 오후 6시경(협정세계시·UTC, 한국시간 일요일 오전 3시경) 배포됐고 12시간여 뒤인 한국시간 일요일 오후 3시경 자금이 빼돌려졌다고 전했다. 사기범들은 예치가 충분히 쌓인 뒤 브리지의 포탈 코드를 교체해 766 ETH를 한 번의 트랜잭션으로 빼갔다.
익명 온체인 분석가 스테이블마크는 이번 사건을 “가장 고도화된 소셜 엔지니어링”이라고 평가했다. 그는 이번 공격이 이브이엠 네트워크 식별 방식의 한계를 이용했다고 설명했다. 체인ID는 지갑이 어느 네트워크에 연결됐는지 알려줄 뿐, RPC나 브리지를 누가 통제하는지는 검증하지 못한다는 것이다.
DYORSWAP는 자사 이름이 “스스로 조사하라”는 문구에서 따온 것임에도 정작 검증에 실패했다는 점을 인정했다. 5 ETH 미만을 브리지한 지갑에는 예치 금액의 40%를 보상하기로 했다. 5 ETH를 넘는 지갑은 신원과 주소 확인을 거쳐 개별 심사하기로 했는데, 일부 대형 지갑이 피싱 등 부정 행위와 연관됐을 가능성 때문이라고 설명했다.
DYORSWAP는 자체 자금에서 이미 200 ETH 이상을 보상으로 지급했다고 밝혔다. 자사 스마트컨트랙트는 침해되지 않았으며 브리지 배포자, 자금 조달 경로, 의심되는 테스트 지갑, 자금 수령 주소를 추적 중이라고 덧붙였다. 후속 조사에서는 사건과 연관된 것으로 추정되는 주소들이 바이낸스와 게이트 거래소에서 자금을 조달받은 것으로 파악됐다.
DYORSWAP 팀 명의라고 밝힌 한 주소는 온체인으로 사기범들에게 탈취 자금 반환을 요청하는 메시지를 보내기도 했다. 스테이블마크에 따르면 탈취된 ETH 중 177 ETH는 이미 토네이도 캐시를 거쳐 추적이 어려워졌고, 나머지 589 ETH는 아직 지갑 4곳에 나뉘어 남아 있다. 남은 자금이 추가로 믹서나 거래소로 옮겨지면 동결·회수 가능성은 더 낮아질 전망이다.